DSGVO, StGB и врачебная тайна: соответствует ли DolmiDesk требованиям законодательства?
Informationen zum Artikel
Autor: Dmitry Dugarev
Для переводчиков, и в особенности для переводчиков жестового языка (DGS), защита чувствительных данных клиентов — это не просто бюрократическая обязанность по Общему регламенту по защите данных (DSGVO) [1] и Федеральному закону о защите данных (BDSG) [2], а вопрос, который затрагивает саму суть профессиональной тайны.
Тот, кто работает в медицинском или юридическом контексте, часто подпадает под обязанность соблюдать тайну согласно § 203 StGB [3]. Нарушение — это уголовное преступление, которое может наказываться штрафом или лишением свободы.
Скептицизм по отношению к облачным сервисам поэтому понятен и широко распространён в Германии [4]. Эта статья анализирует фактическую сторону вопроса, техническую архитектуру DolmiDesk и конкретные обязанности, которые есть у тебя как у носителя профессиональной тайны.
Архитектура: у кого хранятся твои данные?
DolmiDesk — это классическое SaaS-приложение (Software-as-a-Service): твои данные находятся в базе данных, которую эксплуатируем мы [5]. Это честная отправная точка — и именно поэтому решающее значение имеет то, где эти данные хранятся, как они защищены и кто юридически за что отвечает.


Ключевые моменты этой архитектуры:
- Хостинг исключительно в ЕС. Приложение, база данных, хранилище документов и рассылка системных писем работают у Scaleway SAS (Париж) в дата-центрах во Франции и Нидерландах [6]. Передача данных в третьи страны при этом не происходит.
- Разделение клиентов на уровне базы данных. Каждый аккаунт отделён от всех остальных правилами доступа на уровне базы данных — не только на уровне логики приложения, а на уровень глубже.
- Шифрование по полям. Особенно чувствительные поля шифруются по отдельности, каждое привязано к клиенту, таблице, записи и полю. Ключи управляются для каждого клиента отдельно и могут ротироваться.
- Возможность поиска несмотря на шифрование. Чтобы ты всё же мог искать по зашифрованным полям, DolmiDesk использует так называемые Blind Indexes (короткие HMAC-значения) вместо столбцов поиска с открытым текстом.
- Документы с собственными ключами. Сгенерированные PDF-файлы и загруженные квитанции хранятся зашифрованными индивидуально для каждого файла в хранилище без публичного доступа.
- Защита доступа. Серверные сессии, двухфакторная аутентификация и passkeys.
Распределение ролей: ст. 28 DSGVO
С точки зрения защиты данных распределение однозначно [7]:
| Роль | Кто | За что |
|---|---|---|
| Ответственный за обработку (ст. 4 № 7) | Ты | Содержательные данные: клиенты, заказы, счета. Ты решаешь о целях и средствах обработки. |
| Обработчик по поручению (ст. 4 № 8) | DolmiDesk | Обрабатывает эти данные исключительно по указаниям с целью предоставления приложения. |
| Самостоятельная ответственность | DolmiDesk | Только за собственные договорные и расчётные данные (твой аккаунт, твой платёж). |
Отсюда вытекают конкретные обязательства, которые мы берём на себя по договору: мы не используем твои содержательные данные в собственных целях, не передаём их третьим лицам (кроме указанных ниже субобработчиков и — если ты пользуешься подсказками адресов и расчётом маршрутов — адресов, которые получает Google как самостоятельный ответственный за обработку, а также — если ты включишь показ заказов в Google Календаре — твоих заказов, которые попадают в календарь «DolmiDesk» в твоём собственном аккаунте Google) и поддерживаем тебя при запросах субъектов данных.
Субобработчики: полный список
Ст. 28 абз. 2 DSGVO требует прозрачности в отношении привлечённых субобработчиков. Полностью и с правовым основанием для передачи данных:
| Сервис | Поставщик и место нахождения | Цель | Место обработки | Основание для передачи |
|---|---|---|---|---|
| Scaleway | Scaleway SAS, Париж (FR) [6] | Приложение, база данных, документы, системные письма | Франция, Нидерланды | Без передачи в третьи страны (ЕС) |
| Cloudflare | Cloudflare, Inc., Сан-Франциско (US) [8] | Доставка контента (CDN), защита от атак | Глобальная сеть, данные соединения | DPF + стандартные договорные положения |
| Stripe | Stripe Payments Europe, Ltd., Дублин (IE) [9] | Обработка платежей (твоя подписка) | ЕЭЗ, концерн в США | DPF + стандартные договорные положения |
| PostHog | PostHog, Inc., Сан-Франциско (US) [10] | Анонимная статистика использования — только с согласия | Облако ЕС, Франкфурт-на-Майне | Хранение данных в ЕС; DPF + SCC для поддержки |
| Google Workspace | Google Cloud EMEA Limited, Дублин (IE) [11] | Почтовый ящик поддержки: письма на support@ и запросы из контактной формы | Центры обработки данных Google по всему миру, в том числе в ЕС и США | DPF + стандартные договорные положения |
| Mistral AI | Mistral AI, Париж (FR) [12] | Распознавание текста в документах без текстового слоя и в импортируемых счетах | Только европейская конечная точка: ЕС/ЕАСТ | Поставщик из ЕС; передачи с нашей стороны нет, SCC в DPA |
Не субобработчик: Google Maps Platform. Для подсказок адресов и расчёта маршрутов DolmiDesk передаёт адреса в Google, как только ты пользуешься этими функциями, — по твоему указанию. Google обрабатывает их не по нашему поручению, а как самостоятельный ответственный за обработку согласно Google Controller-Controller Data Protection Terms; для данных из ЕЭЗ и Швейцарии это Google Ireland Limited. Поэтому Google Maps в списке субобработчиков стоит не в таблице, а в разделе «Прочие получатели». Подробности — в политике конфиденциальности, раздел «Подсказки адресов и расчёт маршрутов (Google Maps Platform)».
Важно для понимания: твои данные о клиентах — имена, места проведения мероприятий, содержание счетов — находятся у Scaleway в ЕС и покидают эту инфраструктуру в двух местах, названных в этом же абзаце. Cloudflare видит данные соединения (в частности, IP-адреса), но не содержание твоих заказов. Stripe видит твои платёжные данные, а не данные твоих клиентов. PostHog не собирает содержательных данных и полностью отключён без твоего согласия. Первое место — Mistral AI: если DolmiDesk не может прочитать загруженный документ о расходах на собственных серверах, то есть при фотографии или скане без текстового слоя, файл уходит для распознавания текста на европейскую конечную точку этого французского поставщика — в теле запроса и без создания там файла. Так же при импорте твоих собственных счетов из прежней программы туда уходит каждый PDF-файл, не содержащий электронного счёта, позиции которого называют заказы, — не более чем с первыми двенадцатью страницами. Всё, что изображено на таком документе или счёте, поставщик при этом видит полностью. Второе — Google Maps Platform: для подсказок адресов и расчёта маршрутов адреса, например места проведения мероприятий, уходят в Google (см. «Роль Google»). Ещё одно место появляется, только если ты сам его включишь: если ты показываешь свои заказы в Google Календаре, они попадают в календарь «DolmiDesk» в твоём собственном аккаунте Google (тоже в разделе «Роль Google»). Документы с текстовым слоем, электронные счета, при импорте счетов — XRechnung и электронные счета, позиции которых называют заказы, и все остальные данные наши серверы не покидают.
Роль Google
Помимо нашего почтового ящика поддержки (Google Workspace, см. таблицу), Google участвует только в двух чётко разграниченных местах: в календаре — при импорте, включая файлы в Google Drive, прикреплённые к импортированным событиям, и, если ты это включишь, при показе твоих заказов, — и в подсказках адресов и расчёте маршрутов.
Календарь — чтение для импорта, собственный календарь для показа заказов
Для импорта DolmiDesk при подключении запрашивает исключительно доступ на чтение [13]:
calendar.readonlyиcalendar.events.readonly— чтобы читать твои календари и события в них;drive.readonly— чтобы получать файлы, прикреплённые к импортированному событию (например, подтверждение заказа), и сохранять их в заказе. Google выдаёт это разрешение только на весь Drive, но DolmiDesk получает с его помощью исключительно вложения импортированных событий и не читает никаких других файлов;openidиemail— чтобы ты видел, какой аккаунт подключён, а DolmiDesk мог определить, что последующее разрешение дано тем же аккаунтом.
С этими разрешениями DolmiDesk не может ни изменять, ни удалять твои события и файлы.
Доступ на запись DolmiDesk запрашивает, только если ты включишь Aufträge in Google Kalender anzeigen (Показывать заказы в Google Календаре) в разделе Einstellungen → Konnektoren (Настройки → Коннекторы), — и тогда отдельно и в узких рамках: calendar.app.created позволяет DolmiDesk только создать собственный календарь и записывать в календари, которые он создал сам. DolmiDesk создаёт в твоём аккаунте Google календарь «DolmiDesk» и поддерживает там твои заказы в актуальном виде; остальные твои календари, события и файлы он и с этим разрешением не может ни изменять, ни удалять. Что указано в событии, выбираешь ты: Vollständig (Полностью: тип и повод заказа, дата и время, для заказов на месте — адрес и вид транспорта, обозначения клиентов и плательщика, ссылка на заказ) или Nur Zeit + Auftragsnummer (Только время + номер заказа: без имён, повода и адреса). Цены, счета, контактные данные, время в пути и вложения никогда не попадают в Google, а прошедшие заказы впервые не переносятся. При выключении ты можешь удалить календарь «DolmiDesk» вместе со всеми событиями. Подробности — в политике конфиденциальности в разделе «Показ заказов в Google Календаре».
Расчёт маршрута — с адресами в открытом виде
Для определения расстояния и времени в пути DolmiDesk обращается к Google Routes API [14]. При этом адреса начала и конца маршрута в открытом виде передаются в Google; обратно приходят только расстояние и продолжительность.
То же касается подсказок адресов при вводе адреса (Places API). Google обрабатывает эти адреса не по нашему поручению, а как самостоятельный ответственный за обработку согласно Google Controller-Controller Data Protection Terms и по своей политике конфиденциальности может использовать их и в собственных целях, например для улучшения своих сервисов.
Если ты используешь Google для календаря и email
Поскольку твой календарь хранится у Google, классический вопрос о Google становится актуальным — но исключительно для твоего собственного аккаунта Google, а не для хранения данных DolmiDesk.
| Признак | Личный аккаунт (@gmail.com) | Business-аккаунт (Google Workspace) |
|---|---|---|
| Стоимость | Бесплатно | Платно (от ок. 6€/месяц) |
| Бизнес-модель | Анализ данных и реклама | Лицензионные платежи за ПО |
| Защита данных | Google частично может сканировать данные | Без рекламного сканирования, данные принадлежат тебе [11] |
| Договор AVV | Недоступен | Включён и соответствует DSGVO |
| Подходит для § 203 StGB | ❌ НЕТ | ✅ ДА (при определённых условиях) |
Многие опасения по поводу защиты данных связаны с использованием личных аккаунтов, в которых Google предоставляет себе широкие права на анализ данных [15]. В бизнес-среде (Workspace) Google договорно гарантирует, что данные не сканируются в рекламных целях [11].
Правовая безопасность: США и передача данных в третьи страны
Главным поводом для критики долгое время была передача данных в США (известная по решению Суда ЕС "Schrems II" [16]). После отмены соглашения Privacy Shield было неясно, могут ли американские провайдеры предоставить достаточные гарантии защиты данных.
Для DolmiDesk этот вопрос значительно упрощён: твои содержательные данные находятся у Scaleway во Франции и Нидерландах — здесь передача в третьи страны вообще не происходит [6]. Вопрос остаётся актуальным только для второстепенных областей: доставка контента (Cloudflare), оплата (Stripe), распознавание текста в документах без текстового слоя и в импортируемых счетах (Mistral AI — французский поставщик, но часть его собственных субобработчиков находится за пределами ЕС) и — если ты их используешь — календарь и маршруты (Google).
Текущее состояние (Data Privacy Framework)
С 10 июля 2023 года действует решение Европейской комиссии о достаточном уровне защиты для EU-US Data Privacy Framework (DPF).
- Это означает: США с точки зрения защиты данных больше не считаются небезопасной третьей страной, при условии что американская компания сертифицирована [17].
- Google LLC сертифицирован в рамках этой системы и включён в официальный список Министерства торговли США, и на момент написания этой статьи (2025) сертификация действует до 13 сентября 2026 года [18].
Дополнительно мы опираем соответствующие процессы обработки также на стандартные договорные положения согласно ст. 46 абз. 2 lit. c DSGVO — то есть на второе основание, независимое от решения о достаточном уровне защиты. Если решение о DPF будет отменено, как это произошло с Privacy Shield, правовое основание не исчезнет без замены.
Твоя обязанность: договор AVV с нами
Чтобы выполнить ст. 28 DSGVO, тебе нужен договор об обработке данных по поручению с нами [1]. Ты найдёшь его в приложении в разделе Einstellungen → Datenschutz, вместе с документом TOM и списком субобработчиков.
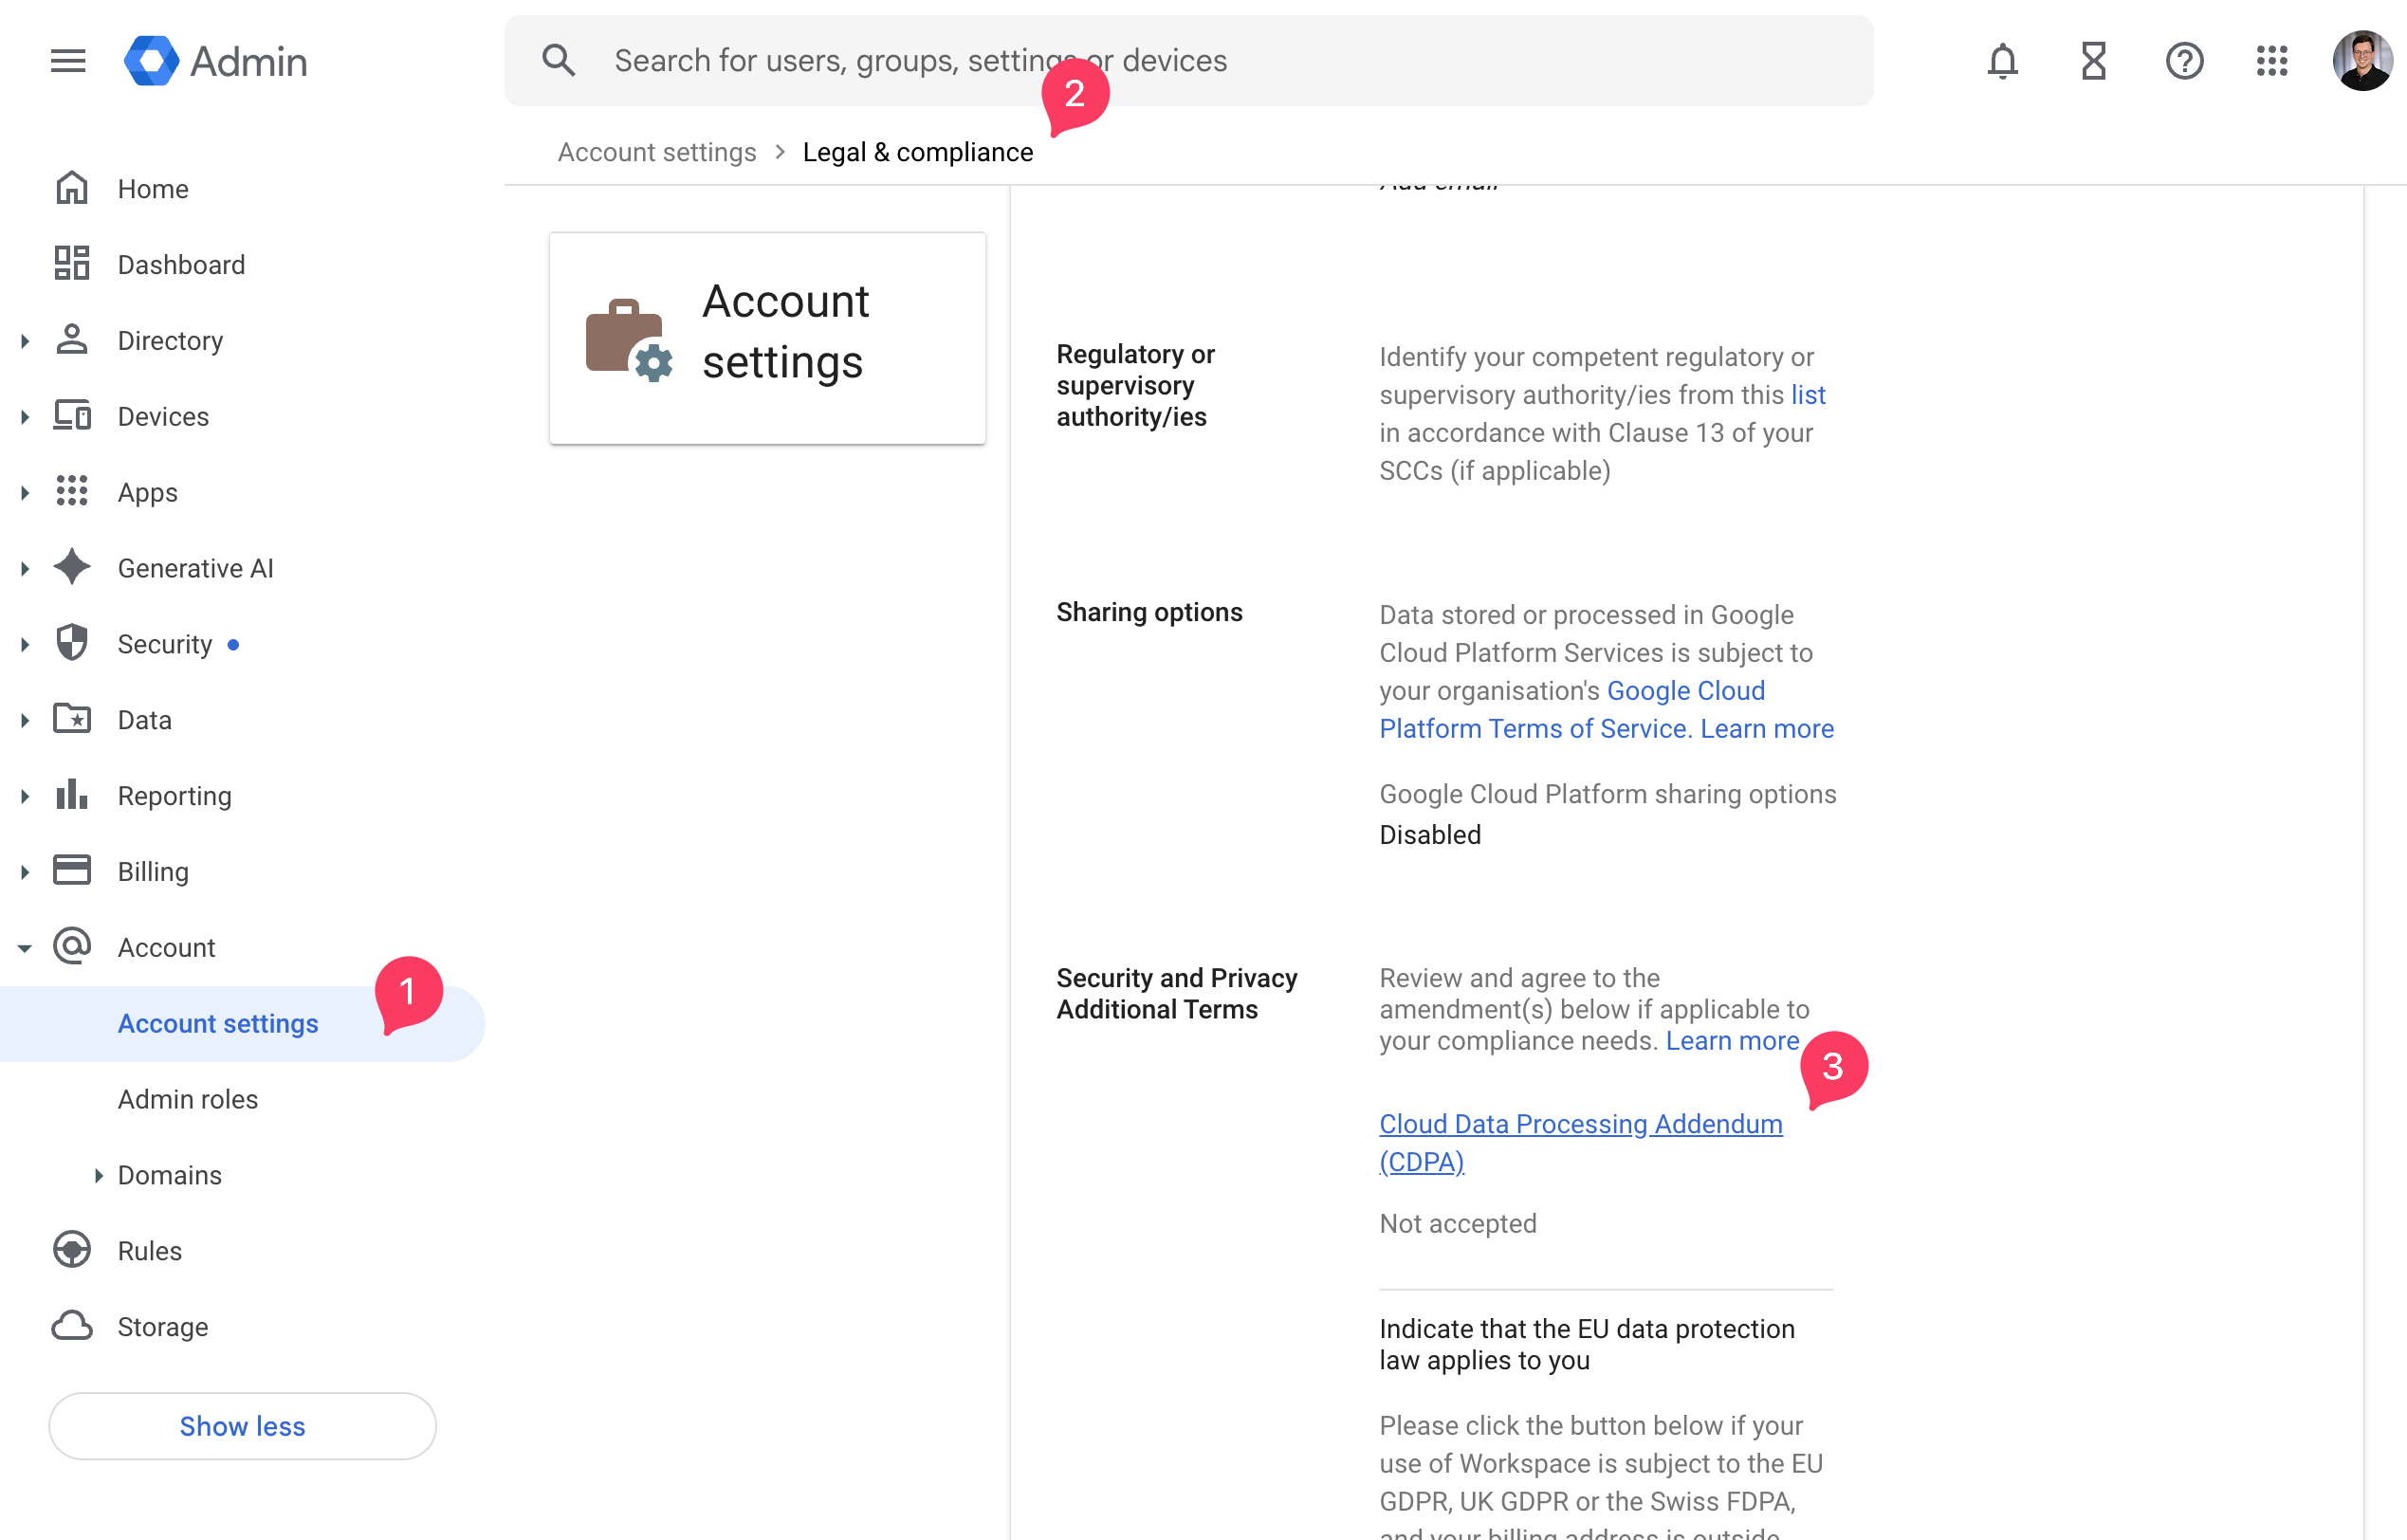
Если ты дополнительно используешь Google Workspace для своего календаря, тебе также нужен договор AVV с Google — это отдельный, независимый договор.
Как это сделать? В консоли администратора Google в разделе Аккаунт > Настройки аккаунта > Юридические вопросы и соответствие требованиям. Там тебе нужно принять "Cloud Data Processing Addendum (CDPA)".
Совместная ответственность: кто что защищает?
Даже при использовании размещённого (хостингового) приложения действует модель Shared Responsibility — только распределение ответственности смещается:
-
Ты отвечаешь за:
- содержимое, которое ты вводишь (экономность данных, отсутствие лишних диагнозов)
- выбор и обязывание своих поставщиков услуг (см. § 203 StGB ниже)
- свои учётные данные: надёжный вход, двухфакторная аутентификация или passkeys
- кто в твоём аккаунте имеет пользовательский доступ
- заключение договора AVV
-
DolmiDesk отвечает за:
- эксплуатацию, доступность и безопасность приложения
- шифрование, разделение клиентов и управление ключами
- выбор и контроль субобработчиков
- соблюдение договора AVV и поддержку при запросах субъектов данных
- уведомление тебя о нарушениях защиты данных (ст. 33 абз. 2 DSGVO)
Эта модель означает: пока ты не фиксируешь без необходимости чувствительные детали и обеспечиваешь безопасность своих учётных данных, техническая защита лежит на нас — содержательная защита на тебе.
§ 203 StGB: имеем ли мы вообще право видеть твои данные?
Это решающий вопрос. Если ты используешь размещённое приложение, третья сторона неизбежно вовлечена — этого не избежать. Хорошая новость: именно этот случай прямо урегулирован в Уголовном кодексе.
Правовое положение с 2017 года
До 2017 года привлечение внешних IT-поставщиков носителями профессиональной тайны было юридически рискованным. С принятием Закона о новом регулировании защиты тайн при участии третьих лиц в профессиональной деятельности лиц, обязанных соблюдать тайну, были введены § 203 абз. 3 и абз. 4 StGB [19].
С тех пор действует [3]:
- § 203 абз. 3 предл. 2 StGB: раскрытие информации «прочим содействующим лицам» не является неправомерным разглашением, если это необходимо для использования услуг этих лиц. IT-поставщики услуг прямо подпадают под это положение.
- § 203 абз. 4 StGB: для этого ты должен тщательно выбрать содействующее лицо и обязать его соблюдать тайну. Если ты нарушишь это требование, ответственность несёшь ты — а не поставщик услуг.
Что мы для этого предоставляем
- Обязательство о соблюдении профессиональной тайны согласно § 203 абз. 4 StGB, которое распространяется на всех лиц, у которых мог бы быть доступ у нас.
- Документ TOM как подтверждение твоего решения о выборе.
- Список субобработчиков, чтобы ты знал, кто ещё участвует — ведь субобработчики тоже должны быть соответствующим образом обязаны согласно § 203 абз. 4 предл. 2 StGB.
Все три документа ты найдёшь в приложении в разделе Einstellungen → Datenschutz.
Google Maps Platform сюда не относится. Google получает адреса не как субобработчик, а как самостоятельный ответственный за обработку (см. «Роль Google») и не связан обязанностью хранить тайну согласно § 203 StGB — ни через нас, ни через эти документы. Если уже само место проведения может быть чужой тайной — например, домашний адрес человека, для которого выполняется перевод, вместе со временем встречи, — прочитай перед вводом предупреждение «Прочитай внимательно» в разделе «Расчёт маршрута — с адресами в открытом виде»: там сказано, когда адрес уходит в Google и насколько этого можно избежать.
Профессиональная тайна, DSGVO и отправка счетов по email
Здесь начинается специфика для переводчиков. Ты часто обрабатываешь данные согласно ст. 9 DSGVO (данные о здоровье, например «перевод на онкологической консультации»). Но и здесь сталкиваются два мира: строгая обязанность соблюдать тайну и цифровая реальность Kostenträger (плательщиков расходов, например больничных касс или судов).
Могу ли я отправлять счета по email?
В принципе незашифрованное письмо так же открыто, как почтовая открытка. Закон и профессиональные кодексы запрещают незашифрованную отправку чувствительных данных. Но: выставление счёта необходимо для выполнения твоего заказа — а Kostenträger (например, больничные кассы, суды) ожидают счёт по email.
В принципе незашифрованное письмо считается небезопасным («принцип открытки»). Но для выставления счетов действуют исключения, основанные на необходимости.
Правовое основание для отправки
Ты вправе передавать данные, потому что без передачи нет оплаты. DSGVO прямо это разрешает:
- Исполнение договора (ст. 6 абз. 1 lit. b DSGVO [1]): выставление счёта — существенная часть твоего договора с Kostenträger. Без передачи счёта договор не может быть исполнен полностью.
- Предъявление правовых требований (ст. 9 абз. 2 lit. f DSGVO [1]): даже при чувствительных данных о здоровье обработка (и передача) допустима, если она необходима «для предъявления, осуществления или защиты правовых требований» (в данном случае: твоего права на вознаграждение).
- Управление системой социального обеспечения (ст. 9 абз. 2 lit. h DSGVO [1]): если ты выставляешь счета больничным кассам или органам социального обеспечения, это подпадает под управление службами здравоохранения.
Таким образом, отправка счетов по email юридически допустима, при условии соблюдения адекватных мер безопасности согласно ст. 32 DSGVO.
Техническая безопасность (TLS vs. сквозное шифрование)
Немецкие надзорные органы по защите данных (DSK) в идеале требуют сквозного шифрования (PGP/S/MIME), но признают, что в деловом обороте оно часто отсутствует [20].
Поэтому транспортное шифрование (TLS) считается приемлемым минимальным стандартом для обычной переписки, при условии что особо чувствительные медицинские подробности (например, подробные психологические заключения) не передаются в открытом виде [21].
Отправка в DolmiDesk происходит через инфраструктуру транзакционных писем Scaleway в ЕС [6] — а не через твой почтовый ящик Gmail. Передача защищена TLS; если ведомство-получатель (например, AOK, суд) также поддерживает TLS — сегодня это обычный случай, — письмо передаётся через интернет в зашифрованном виде [20].
Таким образом, ты по-прежнему отвечаешь за содержательную экономность данных, а мы — за техническую безопасность инфраструктуры отправки.
Почему TLS во многих случаях достаточен
Ст. 32 DSGVO не требует идеальных мер безопасности — только адекватных. Адекватность зависит от риска. Для простых административных данных, таких как счета, риск невелик, если:
- диагнозы не содержатся
- ведомство-получатель поддерживает TLS
- ты защищаешь свой доступ к DolmiDesk двухфакторной аутентификацией или passkeys
Таким образом, уровень защиты часто оказывается выше уровня многих традиционных решений на практике, где счета хранятся незашифрованными на ноутбуке или смартфоне.
Чек-лист для соответствия § 203 StGB и DSGVO
С DolmiDesk:
- Я заключил договор AVV согласно ст. 28 DSGVO с DolmiDesk (Einstellungen → Datenschutz).
- Я заключил обязательство о соблюдении профессиональной тайны согласно § 203 абз. 4 StGB.
- Я прочитал документ TOM и список субобработчиков и задокументировал их как основу своего решения о выборе.
- Я защитил свой доступ двухфакторной аутентификацией или passkeys.
- Я внёс DolmiDesk в свой реестр операций по обработке данных (ст. 30 DSGVO).
Для моего календаря:
- Для рабочих событий я использую Google Workspace (Business), а не личный Gmail.
- Я подписал в электронном виде договор AVV (Cloud Data Processing Addendum) с Google.
- Названия моих событий не содержат диагнозов — они попадают в заказ и счёт.
- Если я показываю свои заказы в Google Календаре, я выбираю Nur Zeit + Auftragsnummer (Только время + номер заказа), как только имена, плательщик и повод вместе могут раскрыть данные о здоровье.
По содержанию:
- Я избегаю диагнозов или интимных подробностей в свободном тексте счёта.
- При особо чувствительных заказах я создаю заказ вручную и сам ввожу расстояние и время в пути вместо автоматического расчёта (см. «Расчёт маршрута — с адресами в открытом виде»).
Заключение
Использование DolmiDesk возможно в соответствии с законодательством о защите данных, но требует дисциплины при настройке.
То, что при использовании размещённого приложения задействован поставщик услуг, — не особый случай, а предусмотренный законом обычный порядок: § 203 абз. 3 и 4 StGB прямо регулируют это с 2017 года [19]. Решающее значение имеет то, что этот поставщик услуг связан договорными, техническими и уголовно-правовыми обязательствами — и что твои содержательные данные покидают нашу европейскую инфраструктуру в двух местах, описанных выше в разделе Субобработчики: документ о расходах без текстового слоя и при импорте счетов каждый PDF-файл без электронного счёта, позиции которого называют заказы, уходят для распознавания текста на европейскую конечную точку Mistral AI, которая обрабатывает данные в ЕС и ЕАСТ, а адреса для подсказок адресов и расчёта маршрутов уходят в Google Maps Platform, которая не связана обязательствами по § 203 StGB (см. «Что мы для этого предоставляем»). Если ты включишь показ заказов в Google Календаре, твои заказы также попадают в календарь «DolmiDesk» в твоём собственном аккаунте Google. Всё остальное остаётся на месте.
Во многих практических сценариях профессиональный облачный сервис — особенно с MFA, TLS, резервным копированием, резервированием и сертифицированными дата-центрами — может обеспечить более высокий уровень безопасности, чем локально хранящиеся файлы на незашифрованных устройствах [23].
Используй DolmiDesk осознанно, придерживайся чек-листа, и ты сможешь организовать свою повседневную работу переводчика эффективно и в соответствии с законом.
Отказ от ответственности
Не является юридической консультацией
Содержание этой статьи составлено с максимальной тщательностью и служит исключительно общей информации. Оно не является юридической консультацией и не может заменить индивидуальную консультацию адвоката.
Несмотря на тщательное исследование, не даётся никаких гарантий в отношении правильности, полноты и актуальности предоставленной информации. Правовые оценки могут меняться, в особенности в области права защиты данных и международной передачи данных.
Автор не несёт ответственности за ущерб или убытки, прямо или косвенно возникшие в результате использования информации из этой статьи.
Отказ от ответственности за использование DolmiDesk
DolmiDesk — это размещённое веб-приложение. За содержательные данные, которые вы обрабатываете в нём, вы, с точки зрения права защиты данных, являетесь ответственным за обработку; мы в этом отношении действуем как обработчик по поручению согласно ст. 28 DSGVO. Объём, цель и границы этой обработки определяются договором об обработке данных по поручению; наши технические и организационные меры описаны в документе TOM. В соотношении между этой статьёй и указанными документами договорные документы имеют приоритет.
Ответственность за содержательное оформление счетов, событий календаря и писем, за экономность данных, а также за защиту собственных учётных данных (например, двухфакторную аутентификацию, passkeys, выдачу пользовательских аккаунтов) лежит на пользователях.
Ответственность не предоставляется за:
- неправильное использование или настройку,
- нарушения защиты данных, возникшие из-за недостаточно защищённых учётных данных пользователей,
- содержание обрабатываемых или отправляемых документов,
- сбои, изменения или ограничения услуг третьих лиц (например, Google Календарь).
Пользователи обязаны самостоятельно проверять и соблюдать применимые к ним профессиональные, договорные и законодательные требования — в частности, DSGVO, BDSG и § 203 StGB. Это относится, в частности, к тщательному выбору и обязыванию содействующих лиц согласно § 203 абз. 4 StGB.
Использование DolmiDesk осуществляется под собственную ответственность.
Об авторе